En el actual panorama corporativo, la descentralización de las oficinas y la adopción de modelos de trabajo híbridos han multiplicado los desafíos de infraestructura tecnológica. Uno de los vectores de vulnerabilidad que con mayor frecuencia pasa desapercibido en las auditorías de ciberseguridad es la infraestructura de digitalización y salida de documentos. Garantizar la impresión segura en empresas multisede requiere superar la fragmentación de políticas, unificar los estándares de protección de datos en diferentes ubicaciones geográficas y establecer un control estricto sobre quién accede a qué información.

La seguridad de flotas de impresión ya no puede depender de configuraciones manuales aisladas ni de la simple confianza en el comportamiento del usuario. Las impresoras multifunción modernas son nodos de red completos con almacenamiento interno, sistemas operativos complejos y acceso directo a directorios corporativos, lo que las convierte en puntos de entrada potenciales para amenazas cibernéticas si no se gestionan adecuadamente. Implementar una estrategia integral exige combinar tecnologías de liberación de trabajos, autenticación robusta de usuarios y herramientas de gestión centralizada que permitan a los equipos de TI mantener una visibilidad total, independientemente de la ubicación física del dispositivo.
Pull printing y liberación segura: El fin de los documentos abandonados

Uno de los mayores riesgos para la confidencialidad de la información son los documentos impresos que quedan olvidados en las bandejas de salida. En una oficina con múltiples departamentos, información financiera, contratos legales o datos personales de recursos humanos pueden quedar expuestos a cualquier persona que transite por las instalaciones. La solución definitiva a esta vulnerabilidad es la implementación del pull printing en empresas.

El concepto de pull printing (también conocido como «impresión retenida» o «impresión follow-me») transforma radicalmente el flujo de trabajo de salida de documentos. En lugar de enviar un trabajo de impresión directamente a un dispositivo físico específico, el usuario envía el documento a una cola de impresión segura, alojada en un servidor local o en la nube. El documento permanece cifrado y retenido en esta cola centralizada hasta que el usuario se desplaza físicamente a cualquier impresora multifunción de la red corporativa para solicitar su liberación.

Para que el documento se imprima, es obligatoria la autenticación en la impresora multifunción. Este proceso asegura que la persona que generó el trabajo está físicamente presente frente al equipo antes de que el papel comience a salir. Los métodos de autenticación corporativa varían según los requisitos de seguridad de la organización y pueden integrarse directamente con sistemas de identidad como Active Directory o LDAP. Las opciones más comunes incluyen el uso de una tarjeta RFID o NFC corporativa, la introducción de un código PIN personal en el panel del dispositivo, o el uso de credenciales corporativas mediante inicio de sesión.

Esta arquitectura no solo protege los documentos confidenciales evitando fugas de información, sino que también reduce drásticamente el despilfarro de consumibles y papel, ya que los trabajos no reclamados tras un periodo de tiempo determinado se eliminan automáticamente de la cola de impresión.

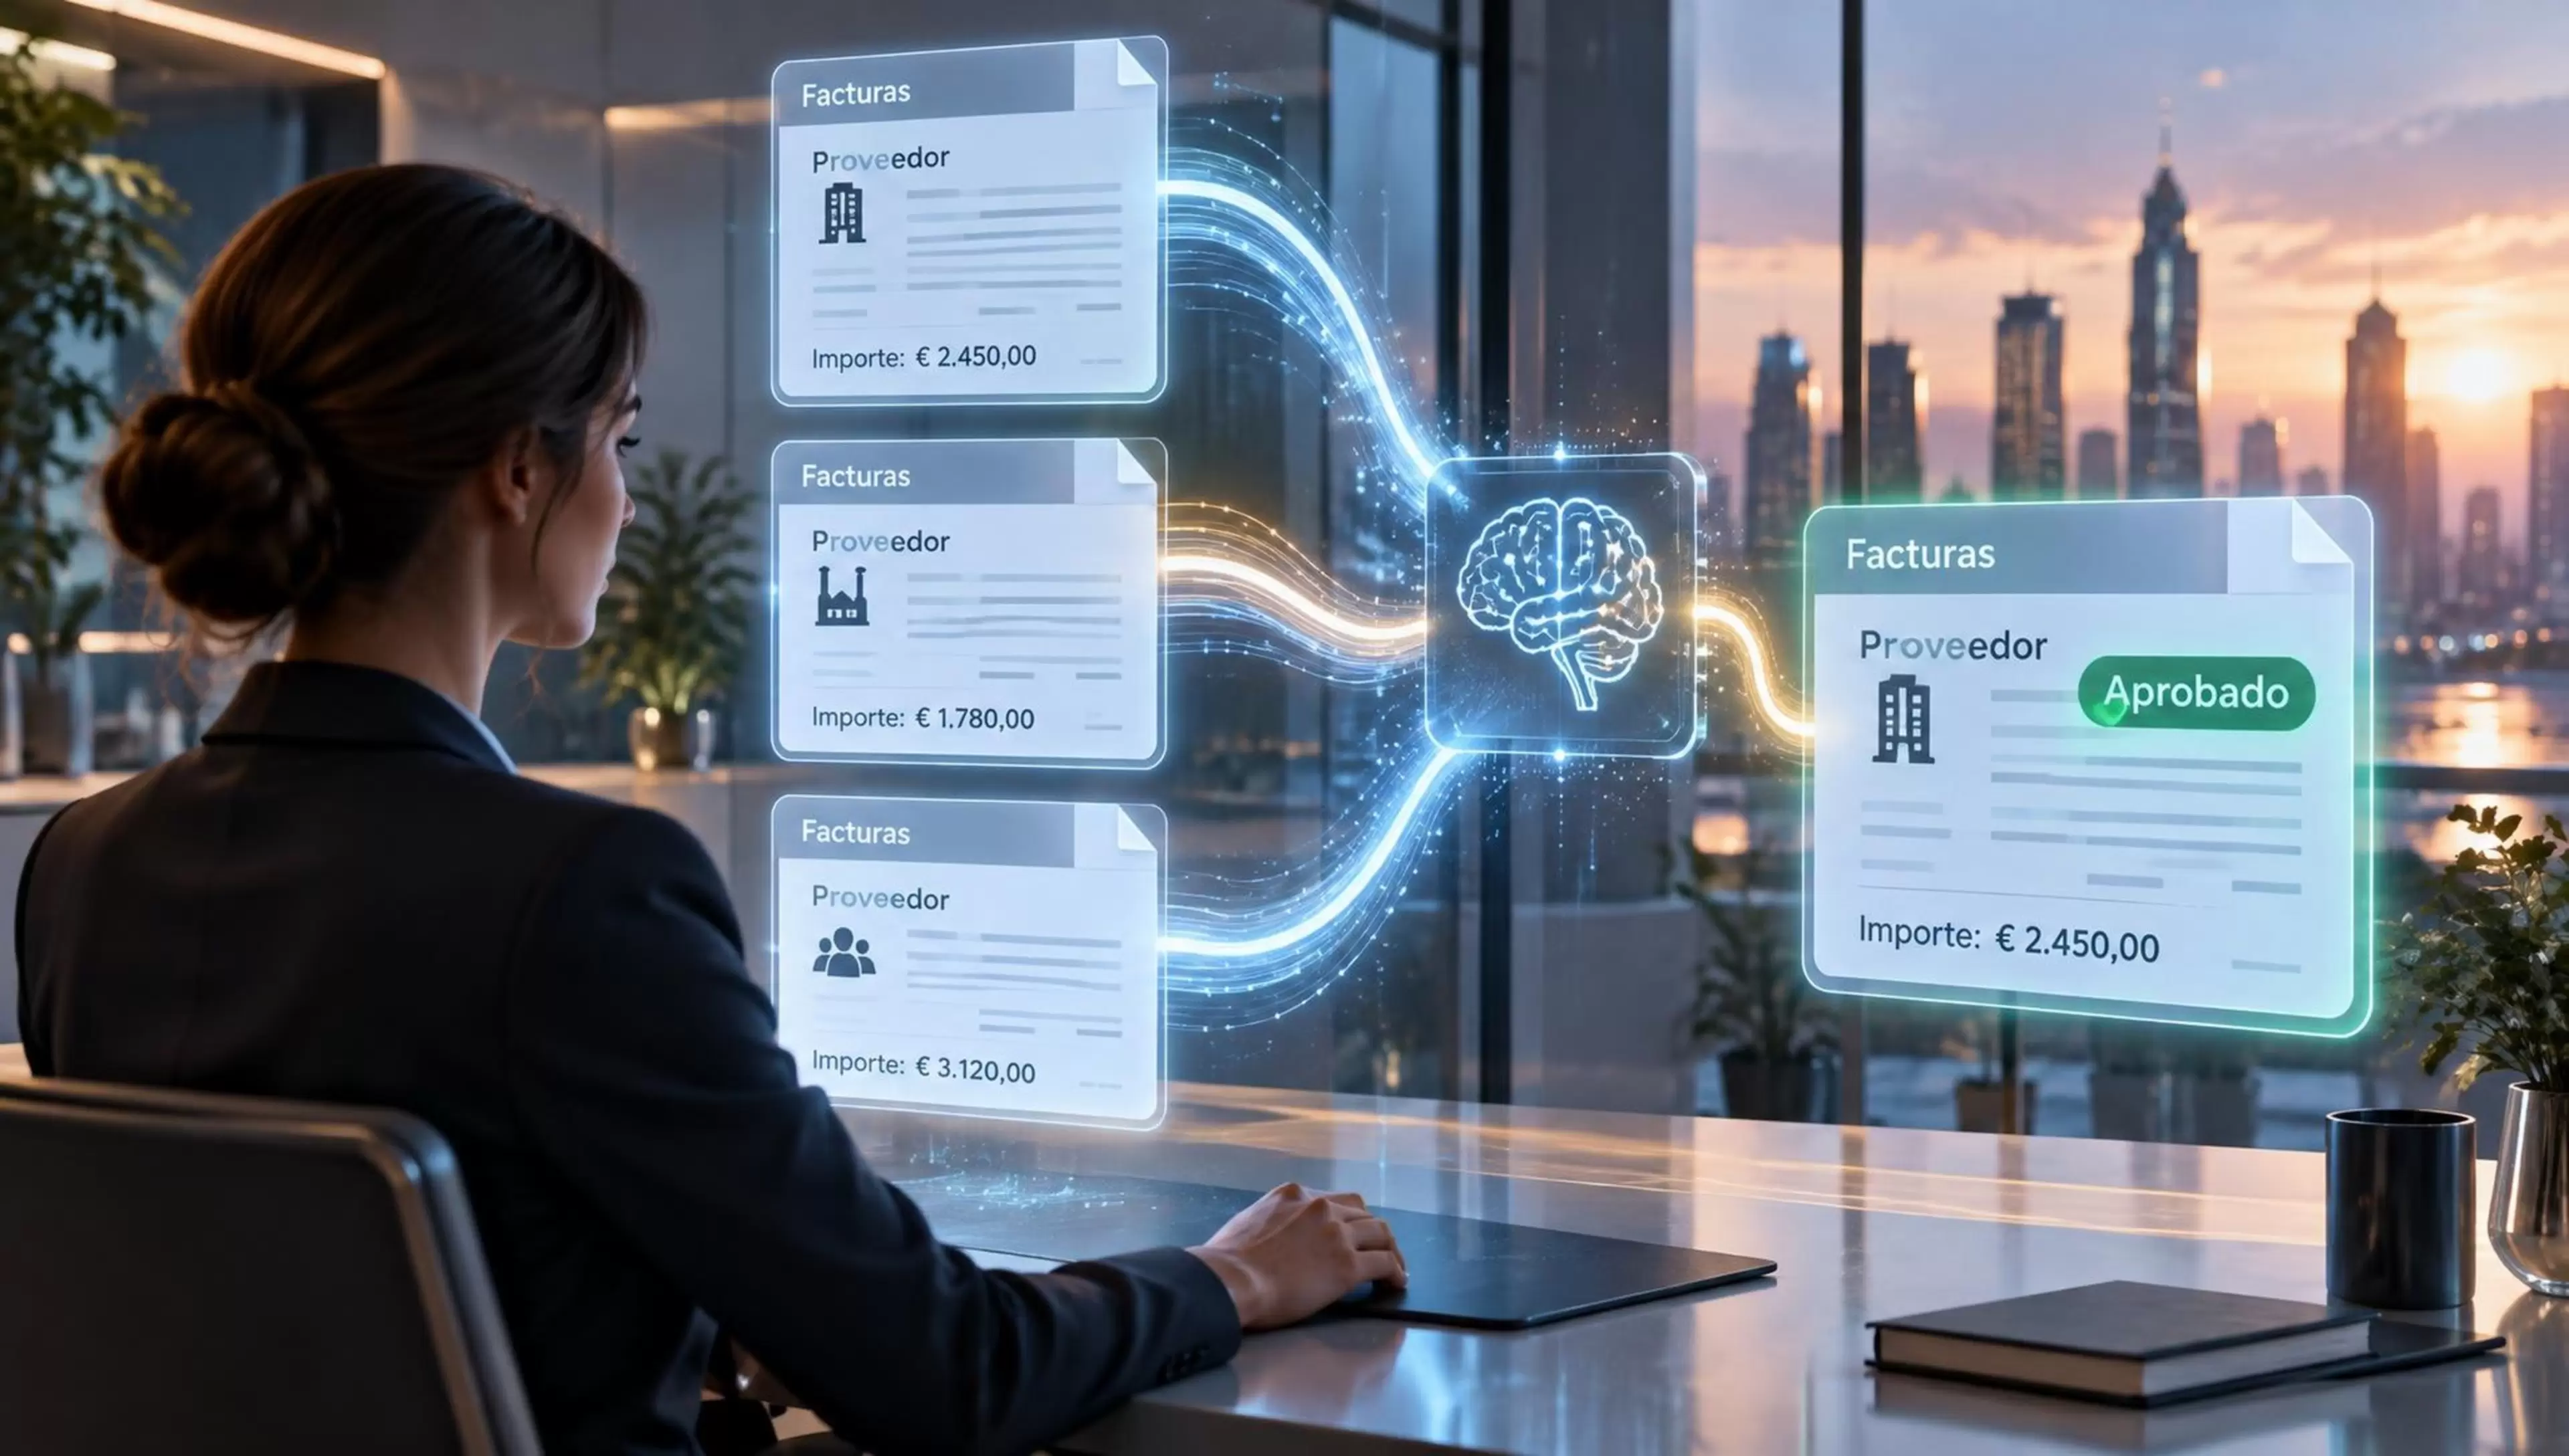
¿Quién imprime qué en cada sede de tu empresa?

Evita accesos no autorizados, documentos abandonados y una gestión fragmentada con un entorno de impresión seguro y centralizado.

Matriz de seguridad corporativa: Riesgos, medidas y responsables

Para establecer políticas coherentes en un entorno distribuido, es fundamental estructurar las vulnerabilidades y sus correspondientes soluciones. La siguiente matriz de «riesgo / medida / responsable» proporciona un marco claro para abordar la seguridad integral de la flota.

Una persona extrae documentos de un archivador de oficina.
Riesgo: Acceso no autorizado a documentos impresos físicos

Medida de mitigación: Implementación obligatoria de flujos de pull printing y control de acceso a impresoras mediante autenticación (tarjeta RFID, PIN o biometría). Configuración de cuotas de impresión y permisos por rol.

Responsable: Administrador de Sistemas / Gestor de Identidades.

Un atacante intercepta datos transmitidos por una red informática.
Riesgo: Intercepción de datos en tránsito a través de la red corporativa

Medida de mitigación: Activación de cifrado de red HTTPS en todos los dispositivos y segmentación de red (VLANs). Uso de soluciones en la nube que garanticen el cifrado de extremo a extremo durante todo el ciclo de vida del documento.

Responsable: Arquitecto de Redes / Oficial de Seguridad de la Información (CISO).

Un atacante intenta acceder a un dispositivo mediante credenciales.
Riesgo: Ataques de fuerza bruta y vulneración de credenciales en el dispositivo

Medida de mitigación: Activación de la función «Detección de ataques de autenticación» presente en los equipos bizhub i-Series, capaz de bloquear intentos no autorizados de descifrar contraseñas y notificar inmediatamente al administrador.

Responsable: Centro de Operaciones de Seguridad (SOC) / Soporte de TI de Nivel 2.

Un disco duro afectado por malware y con datos en riesgo.
Riesgo: Infección por malware y exposición de datos en el disco duro interno

Medida de mitigación: Aplicación del estándar bizhub SECURE Ultimate, que incluye la encriptación de todo el contenido del disco duro, bloqueo con contraseña alfanumérica y ejecución de escaneos en tiempo real con Bitdefender Antivirus integrado.

Responsable: Equipo de Ciberseguridad / Administrador de Infraestructura.

Un chip electrónico muestra una señal de alerta por un fallo.
Riesgo: Desconfiguración y obsolescencia del firmware por falta de mantenimiento local

Medida de mitigación: Despliegue de herramientas de monitorización remota para auditar continuamente la versión del firmware e instalar parches de seguridad de forma masiva sin depender del personal local.

Responsable: Administrador de Flotas de Impresión / Soporte Global.

Gestión centralizada y monitorización remota de dispositivos

Mantener el control operativo y de seguridad sobre decenas o cientos de dispositivos dispersos geográficamente requiere abandonar la gestión individualizada. Las plataformas de supervisión como Fleet Remote Monitoring and Management (Fleet RMM) permiten a los administradores de TI recopilar y centralizar la información de toda la flota desde un único panel integrado, cumpliendo con los requisitos de seguridad al instalarse en el entorno de red sin necesidad de comunicación obligatoria con servicios externos si la política interna lo prohíbe.

Una de las capacidades más críticas de Fleet RMM es el uso de plantillas eficientes para la configuración masiva. Esto permite definir una política de seguridad estandarizada —como la desactivación de protocolos no seguros, el bloqueo de puertos no deseados y la configuración de registros de auditoría— y desplegarla de forma remota y simultánea a todos los dispositivos de todas las sedes. Si un equipo experimenta una incidencia, tecnologías de asistencia como la Caja de herramientas del Servicio Remoto o el Panel Remoto garantizan una resolución rápida sin necesidad de desplazamientos físicos.

Mujer joven con auriculares de atención al cliente frente a un ordenador portátil
Gente de negocios en una oficina conectados a Internet con un ordenador portátil. Concepto de empresa emergente. Doble exposición. Gente de negocios conectada a Internet con un ordenador portátil. Concepto de empresa emergente. Doble exposición. Empresa, conectar, red, oficina, gente, emergente, doble, exposición, Internet, trabajo, liderazgo, visión, hombre de negocios, trabajador, trabajo, oportunidad, gerente, estrategia, relajarse, buscar, mujer de negocios, negocios, hablar, descubrimiento, corporativo, empresario, futuro, juntos, asociación, compartir, cooperación, empleado, vista, conexión, exitoso, hombre, mujer, éxito, ambición, corporación, sofá, carrera, líder, hablar, socio, equipo, grupo, determinación, lugar de trabajo, reunirse

En paralelo a la monitorización del hardware, la gestión del software y de los flujos de trabajo se optimiza radicalmente mediante soluciones SaaS como SAFEQ Cloud Pro y SAFEQ Cloud Breeze. Estas plataformas de servicios de impresión en la nube eliminan la necesidad de mantener servidores de impresión locales en cada sucursal y erradican la compleja gestión de controladores. SAFEQ Cloud Pro permite a las organizaciones establecer infraestructuras compatibles con arquitecturas Zero Trust, asegurando que todos los datos estén respaldados en centros de datos certificados bajo las normativas ISO 27001 y DIN EN 50600, garantizando así el cumplimiento estricto del RGPD.

Para entornos más orientados a Microsoft 365 o Google Workspace, opciones como SAFEQ Cloud Breeze proporcionan despliegues sin servidor (plug-and-play) que incluyen liberación segura mediante tarjeta ID o PIN, flujos de escaneo de un solo toque con tecnología ABBYY OCR y un registro detallado de los costes de impresión. Esta combinación de gestión remota de flotas (Fleet RMM) y gestión de trabajos en la nube (SAFEQ Cloud) conforma una barrera infranqueable contra la desincronización de políticas de seguridad.

Checklist de auditoría: Cómo evaluar la impresión segura por sede

Para asegurar que las políticas diseñadas a nivel global se aplican correctamente en cada ubicación física, es imperativo establecer auditorías periódicas. La siguiente lista de comprobación de revisión de flota proporciona los puntos críticos que deben validarse en cada sede corporativa:

Icono: 1
Cambio de credenciales por defecto

Verificar que se ha modificado la contraseña del administrador de fábrica en cada equipo por una nueva, única y segura, evitando el acceso administrativo no autorizado.

Icono: 2
Cifrado y protección de almacenamiento local

Comprobar que los discos duros de las impresoras multifunción están protegidos mediante cifrado de datos y asegurados con una contraseña adicional alfanumérica, previniendo la extracción y lectura de datos si el disco duro es sustraído (estándar bizhub SECURE Ultimate).

Icono: 3
Auditoría de puertos y protocolos de red

Asegurar la desactivación completa de los servicios, protocolos y puertos no seguros o no utilizados en el dispositivo. Habilitar y forzar la comunicación mediante SSL (certificado autofirmado o corporativo).

Icono: 4
Habilitación de protección antivirus integrada

Confirmar que la protección antivirus en el dispositivo (como Bitdefender) está configurada tanto para el escaneo en tiempo real de datos entrantes y salientes como para escaneos periódicos programados.

Icono: 5
Políticas de retención y borrado de datos

Validar que está programada la eliminación automática de cualquier material ubicado en las carpetas electrónicas del dispositivo tras su uso o después de un límite de tiempo estipulado.

Icono: 6
Validación de flujos de liberación de trabajos

Testear en cada sede que la función de impresión retenida está activa y que es imposible imprimir sin autenticación física (PIN, tarjeta, credenciales) y cierre de sesión automático de la cuenta tras la inactividad.

Icono: 7
Trazabilidad y registros de auditoría (logs)

Confirmar que el sistema de registro de auditoría está recopilando una cuenta cronológica precisa de todas las actividades de impresión, copia y escaneo en una pista de auditoría exportable y segura.

Icono: 8
Integración con plataformas centralizadas

Verificar que cada dispositivo de la sede está correctamente etiquetado y agrupado dentro de la herramienta centralizada (Fleet RMM o SAFEQ Cloud) para asegurar que recibirá futuras actualizaciones masivas y parches de firmware de forma automática.

Hacia una infraestructura de digitalización unificada y protegida

Alcanzar la excelencia en la seguridad documental para organizaciones con múltiples sucursales requiere abandonar la percepción de las impresoras como simples periféricos de salida. Deben ser tratadas como terminales críticos dentro del ecosistema de TI corporativo.

La sinergia entre hardware avanzado capaz de detectar intentos de infiltración, plataformas de gestión remota que aseguran la uniformidad del firmware y soluciones en la nube que garantizan la retención cifrada de documentos, crea un entorno donde la productividad no compromete la confidencialidad. Adoptar estos estándares transforma un conjunto heterogéneo y vulnerable de dispositivos en una infraestructura resiliente, auditable y totalmente alineada con las normativas más estrictas de protección de datos a nivel global.

Protege la impresión en todas las sedes de tu empresa

Refuerza la autenticación de usuarios, controla el acceso a los documentos y centraliza la gestión de toda tu flota de impresión.

Compartir: